Let's bring your project to life!
Kindly fill out the form below, and our expert team will connect with you to provide tailored advice and solutions for your project.
Your success starts here!
PS: We hate spam as much as you do. Your request will go directly to our sales team who will route next steps swiftly.
Ασφάλεια στο επίκεντρο χωρίς συμβιβασμούς
Ασφάλεια & Πιστοποίηση
Αρχιτεκτονική Μηδενικής Εμπιστοσύνης (ΖΤΑ).
Υλοποίηση ενός Ολοκληρωμένου Πλαισίου Μηδενικής Εμπιστοσύνης με Συνεχή Επαλήθευση Ταυτότητας, Πολυπαραγοντικό Έλεγχο Αυθεντικότητας και Κατηγοριοποίηση Συσκευών.
Πολυεπίπεδη Ασπίδα Άμυνας
Προηγμένα μέτρα ασφαλείας...
περιλαμβάνουν κρυπτογράφηση σε κατάσταση αδράνειας και κατά τη μεταφορά, συστήματα ανίχνευσης εισβολών και παρακολούθηση απειλών σε πραγματικό χρόνο.
Οδηγία NIS2 για Συμμόρφωση με την Κυβερνοασφάλεια της ΕΕ
Στο σημερινό ολοένα και πιο ψηφιοποιημένο τοπίο, η προστασία κρίσιμων υποδομών δεν ήταν ποτέ πιο αναγκαία. Η Οδηγία NIS2 αποτελεί το πλέον ολοκληρωμένο πλαίσιο κυβερνοασφάλειας της Ευρωπαϊκής Ένωσης έως σήμερα, επεκτείνοντας την προστασία σε 18 βασικούς τομείς με αυστηρές απαιτήσεις και σημαντικά πρόστιμα για μη συμμόρφωση. Ο σύντομος οδηγός μας αναλύει όλα όσα πρέπει να γνωρίζουν οι οργανισμοί για την NIS2: από τα χρονοδιαγράμματα εφαρμογής και τις υποχρεώσεις αναφοράς, έως τις στρατηγικές προσέγγισης της συμμόρφωσης και τη λογοδοσία σε επίπεδο διοίκησης. Ως ηγετική μορφή στο systems integration, με εκτενή εμπειρία στην ανάπτυξη ασφαλών υποδομών IT σε Ελλάδα και Κύπρο, η 13CS προσφέρει τις γνώσεις και τις μεθοδολογίες που χρειάζεστε για να μετατρέψετε τις ρυθμιστικές προκλήσεις σε ευκαιρίες ενίσχυσης της ανθεκτικότητας και της επιχειρησιακής αριστείας.
Κεφάλαιο 1: Κατανόηση της NIS2 — Απαντήσεις στις Συχνότερες Ερωτήσεις
Αποσαφηνίζοντας το ενισχυμένο ευρωπαϊκό πλαίσιο κυβερνοασφάλειας
Ε: Τι είναι ακριβώς η Οδηγία NIS2;
Α: Η NIS2 (Οδηγία 2022/2555) αποτελεί την επικαιροποιημένη εκδοχή του ευρωπαϊκού πλαισίου κυβερνοασφάλειας, αντικαθιστώντας την αρχική NIS. Θεσπίζει υψηλότερα πρότυπα ασφάλειας σε 18 κρίσιμους τομείς, επιβάλλοντας μέτρα διαχείρισης κινδύνων, υποχρεώσεις αναφοράς περιστατικών και λογοδοσία σε επίπεδο ηγεσίας.
Ε: Πότε τίθεται σε ισχύ η NIS2;
Α: Τα κράτη μέλη έπρεπε να ενσωματώσουν την οδηγία στην εθνική τους νομοθεσία έως τις 17 Οκτωβρίου 2024, με τις επιχειρήσεις να έχουν περιθώριο έως 21 μήνες μετά για πλήρη συμμόρφωση. Πολλές εφαρμογές θα συνεχιστούν εντός του 2025.
Ε: Ποιους αφορά η NIS2;
Α: Η οδηγία εφαρμόζεται σε μεσαίου και μεγάλου μεγέθους οργανισμούς σε κρίσιμους τομείς, συνήθως με περισσότερους από 50 εργαζομένους ή κύκλο εργασιών άνω των €10 εκατομμυρίων. Οι οργανισμοί ταξινομούνται ως “ουσιώδεις” ή “σημαντικοί” ανάλογα με τον τομέα και το μέγεθός τους.
Ε: Ποιες είναι οι κυρώσεις για μη συμμόρφωση;
Α: Τα πρόστιμα φθάνουν έως τα €10 εκατομμύρια ή το 2% του παγκόσμιου ετήσιου κύκλου εργασιών για τους ουσιώδεις οργανισμούς και έως €7 εκατομμύρια ή 1,4% για τους σημαντικούς. Επιπλέον, η διοίκηση μπορεί να βρεθεί υπό προσωπική ευθύνη.
Κεφάλαιο 2: Από την NIS1 στην NIS2 — Γιατί Είναι Σημαντικό Τώρα
Η εξέλιξη του ευρωπαϊκού τοπίου κυβερνοασφάλειας
Η αρχική οδηγία NIS έθεσε τα θεμέλια του ευρωπαϊκού πλαισίου κυβερνοασφάλειας. Ωστόσο, οι αυξανόμενες απειλές και οι ασυντόνιστες εθνικές εφαρμογές απαίτησαν ισχυρότερη προσέγγιση. Η NIS2 επεκτείνει σημαντικά τόσο το πεδίο εφαρμογής όσο και τις απαιτήσεις, συμπεριλαμβάνοντας τομείς όπως η ενέργεια, οι μεταφορές, η υγεία, η διαχείριση αποβλήτων, η παραγωγή, η δημόσια διοίκηση, ακόμη και οι ψηφιακές πλατφόρμες και ο διαστημικός τομέας.
Η σημαντικότερη αλλαγή είναι η ανάδειξη της κυβερνοασφάλειας σε θέμα διοικητικού επιπέδου. Η ηγεσία φέρει πλέον άμεση ευθύνη για τη συμμόρφωση. Δεν επιτρέπεται η μεταβίβαση αυτής της ευθύνης αποκλειστικά στις τεχνικές ομάδες.
Με τις κυβερνοεπιθέσεις να αυξάνονται κατά 16% το 2024 και τις επιθέσεις σε κρίσιμες υποδομές να έχουν αυξηθεί κατά 30% από το 2022, η αλλαγή αυτή κρίνεται εξαιρετικά επίκαιρη.
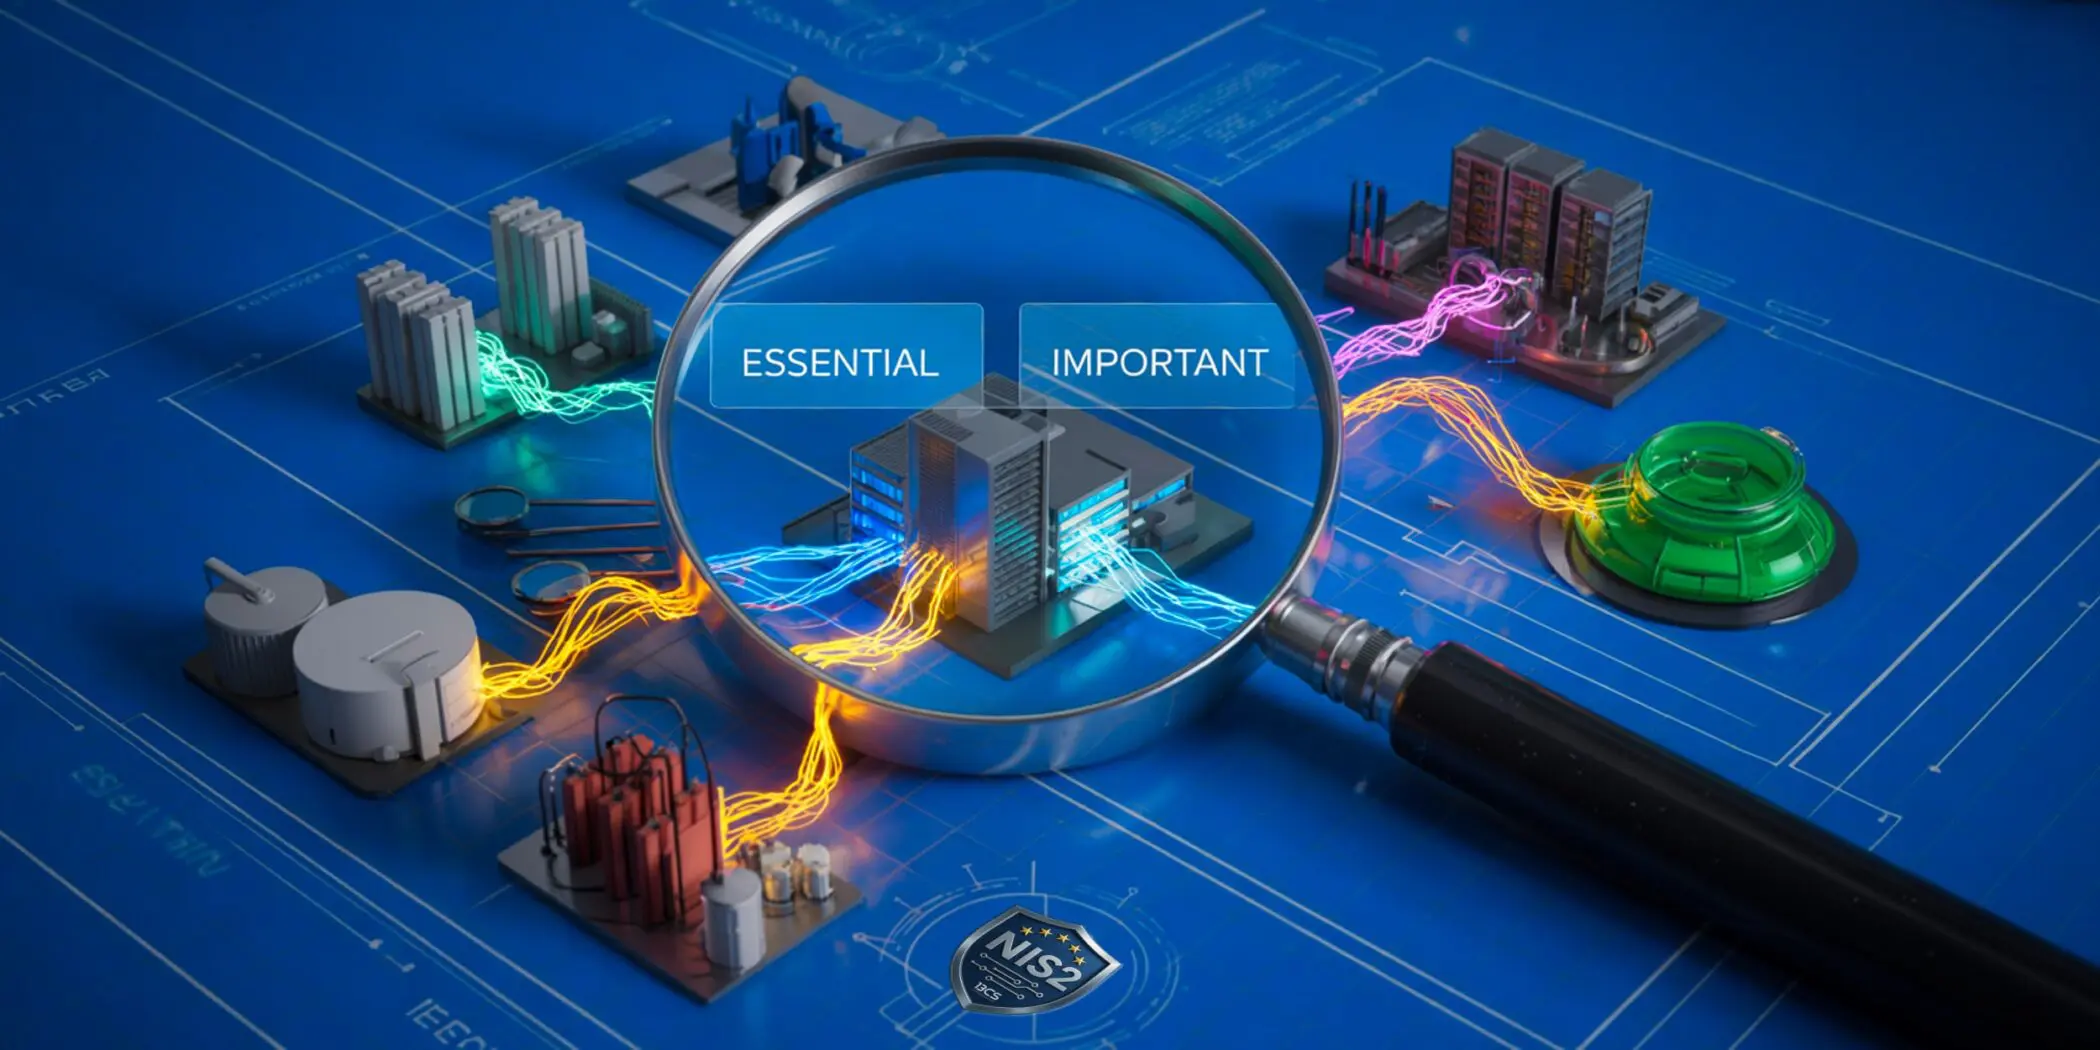
Κεφάλαιο 3: Ποιους Αφορά η NIS2 — Επηρεάζεται ο Οργανισμός σας;
Κατηγοριοποίηση και υποχρεώσεις σύμφωνα με την οδηγία
Η NIS2 εισάγει ένα διπλό σύστημα κατηγοριοποίησης:
• “Ουσιώδεις οντότητες”: Οργανισμοί με πάνω από 250 εργαζόμενους ή ετήσιο κύκλο εργασιών άνω των €50 εκατομμυρίων στους τομείς της ενέργειας, των μεταφορών, των τραπεζών, της υγείας, του πόσιμου νερού, των ψηφιακών υποδομών και της δημόσιας διοίκησης.
• “Σημαντικές οντότητες”: Οργανισμοί με πάνω από 50 εργαζόμενους ή ετήσιο κύκλο εργασιών άνω των €10 εκατομμυρίων, όπως ταχυδρομικές υπηρεσίες, διαχείριση αποβλήτων, τρόφιμα, βιομηχανία, ψηφιακοί πάροχοι.
Οι data center operators κατατάσσονται ρητά ως “ουσιώδεις” ανεξαρτήτως μεγέθους, λόγω του κρίσιμου ρόλου τους στην υποστήριξη σχεδόν όλων των τομέων της σύγχρονης οικονομίας.
Η οδηγία NIS2 εναρμονίζεται επίσης με την Οδηγία για την Ανθεκτικότητα Κρίσιμων Οντοτήτων (CER), επεκτείνοντας την υποχρεωτικότητα ακόμα και σε μικρότερες επιχειρήσεις.
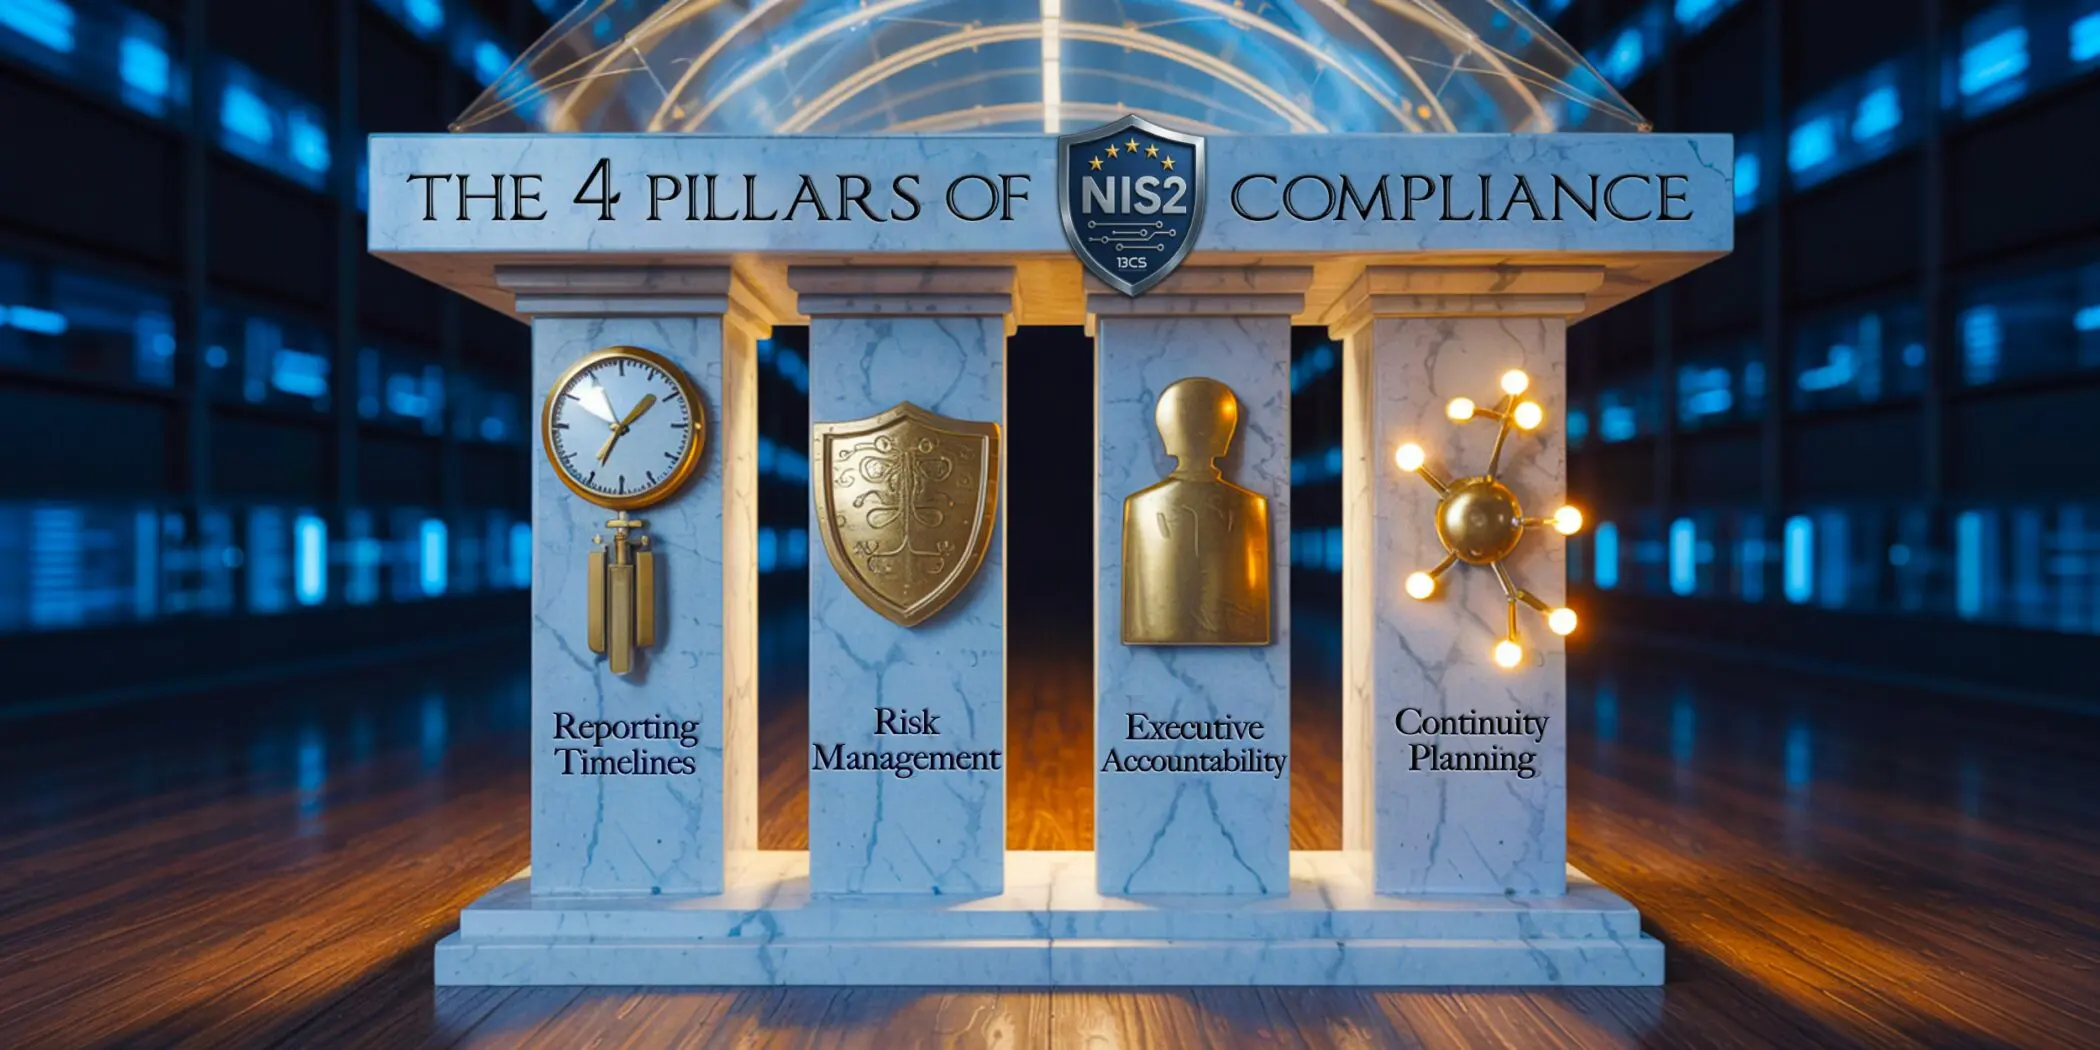
Κεφάλαιο 4: Τα Κρίσιμα Συστατικά της Συμμόρφωσης με την NIS2
Βασικές Απαιτήσεις και Προτεραιότητες Υλοποίησης
Η συμμόρφωση με την NIS2 βασίζεται σε τέσσερις βασικούς πυλώνες:
1. Ολοκληρωμένη διαχείριση κινδύνων (risk management)
2. Λογοδοσία της διοίκησης
3. Αναφορά περιστατικών (incident reporting)
4. Σχεδιασμός επιχειρησιακής συνέχειας (business continuity)
Οι οργανισμοί καλούνται να εφαρμόσουν τεχνικά μέτρα που αντιμετωπίζουν κινδύνους σε όλο το ψηφιακό οικοσύστημα, συμπεριλαμβανομένων της ασφάλειας εφοδιαστικής αλυσίδας, της προστασίας δικτύου, των ελέγχων πρόσβασης και της κρυπτογράφησης.
Το πλαίσιο αναφοράς περιστατικών είναι αυστηρό:
• Ενημέρωση εντός 24 ωρών από τον εντοπισμό,
• Ενδιάμεση αναφορά εντός 72 ωρών,
• Τελική αναφορά εντός ενός μηνός.
Οι απαιτήσεις risk management περιλαμβάνουν πλήρεις αξιολογήσεις κινδύνου, προληπτικά μέτρα, πλαίσιο διακυβέρνησης κινδύνων, συνεχή έλεγχο και 24/7 παρακολούθηση κρίσιμων συστημάτων. Τα κράτη μέλη θα δημιουργήσουν εποπτικά πλαίσια με αρμόδιες αρχές που θα έχουν την εξουσία να διενεργούν ελέγχους, να απαιτούν πληροφορίες και να εκδίδουν δεσμευτικές οδηγίες. Η τεκμηρίωση της συμμόρφωσης θα είναι απαραίτητη.
Κεφάλαιο 5: Δόμηση Ανθεκτικότητας — Πέρα από τη Βασική Συμμόρφωση
Μετασχηματίζοντας τις Κανονιστικές Απαιτήσεις σε Στρατηγικά Πλεονεκτήματα
Η επιτυχής εφαρμογή της NIS2 απαιτεί μετάβαση από τη λογική «τικαρίσματος πλαισίων» σε μια προσέγγιση επικεντρωμένη στην ανθεκτικότητα. Οι οργανισμοί πρέπει να δουν την οδηγία ως ευκαιρία αναβάθμισης της στρατηγικής τους στην ασφάλεια και της επιχειρησιακής συνέχειας.
Η υιοθέτηση προσέγγισης βάσει κινδύνου σημαίνει:
• Αναγνώριση, αξιολόγηση και ιεράρχηση κινδύνων
• Πολυεπίπεδα μέτρα πρόληψης (π.χ. πολυπαραγοντική αυθεντικοποίηση, κρυπτογράφηση)
• Ευθυγράμμιση διακυβέρνησης κυβερνοασφάλειας με επιχειρησιακούς στόχους
Η ποιότητα λογισμικού αποτελεί κρίσιμο άξονα συμμόρφωσης:
Η NIS2 απαιτεί ασφαλείς πρακτικές ανάπτυξης λογισμικού, ενσωμάτωση ελέγχων κυβερνοασφάλειας σε όλο το software development lifecycle και συστήματα διαχείρισης ευπαθειών.
Οι οργανισμοί πρέπει επίσης να ενισχύσουν τις ικανότητες εντοπισμού και απόκρισης σε περιστατικά, μέσω:
• Συνεχούς παρακολούθησης
• Διαδικασιών άμεσης απόκρισης
• Τακτικών ασκήσεων ετοιμότητας
Κεφάλαιο 6: Η Μεθοδολογία της 13CS για την Υλοποίηση της NIS2
Αποδεδειγμένη Προσέγγιση για Κυβερνοασφάλεια Υψηλής Απόδοσης
Στην 13CS, έχουμε αναπτύξει μια αποδεδειγμένη μεθοδολογία που μετατρέπει τη συμμόρφωση με τη NIS2 σε στρατηγικό πλεονέκτημα. Ως systems integrators με εμπειρία στην ασφάλεια υποδομών IT, γνωρίζουμε τις τεχνικές και οργανωτικές προκλήσεις.
Η διαδικασία μας ξεκινά με συνολική αξιολόγηση, εντοπίζοντας κενά και ιεραρχώντας ενέργειες βάσει κινδύνου και επιχειρησιακού αντικτύπου.
Η εξειδίκευσή μας στα data centers προσφέρει μοναδική προοπτική:
Η 13CS μειώνει το λειτουργικό κόστος έως 30% στον πρώτο χρόνο και επιταχύνει την υλοποίηση έργων κατά 60%. Υλοποιούμε 24/7 monitoring, καθορίζουμε incident response πλαίσια και σχεδιάζουμε ανθεκτικές αρχιτεκτονικές για αδιάλειπτη λειτουργία.
Η προσέγγισή μας εστιάζει επίσης στον ανθρώπινο παράγοντα. Παρέχουμε εξειδικευμένα εκπαιδευτικά προγράμματα για στελέχη και τεχνικές ομάδες, οδηγώντας σε 40% ταχύτερη επίλυση ζητημάτων και σημαντική αναβάθμιση του επιπέδου ασφάλειας.
Η συνεργασία με την 13CS παρέχει πρόσβαση σε βέλτιστες πρακτικές, υψηλό know-how και ολιστική ενσωμάτωση τεχνολογιών σε σύνθετα περιβάλλοντα.
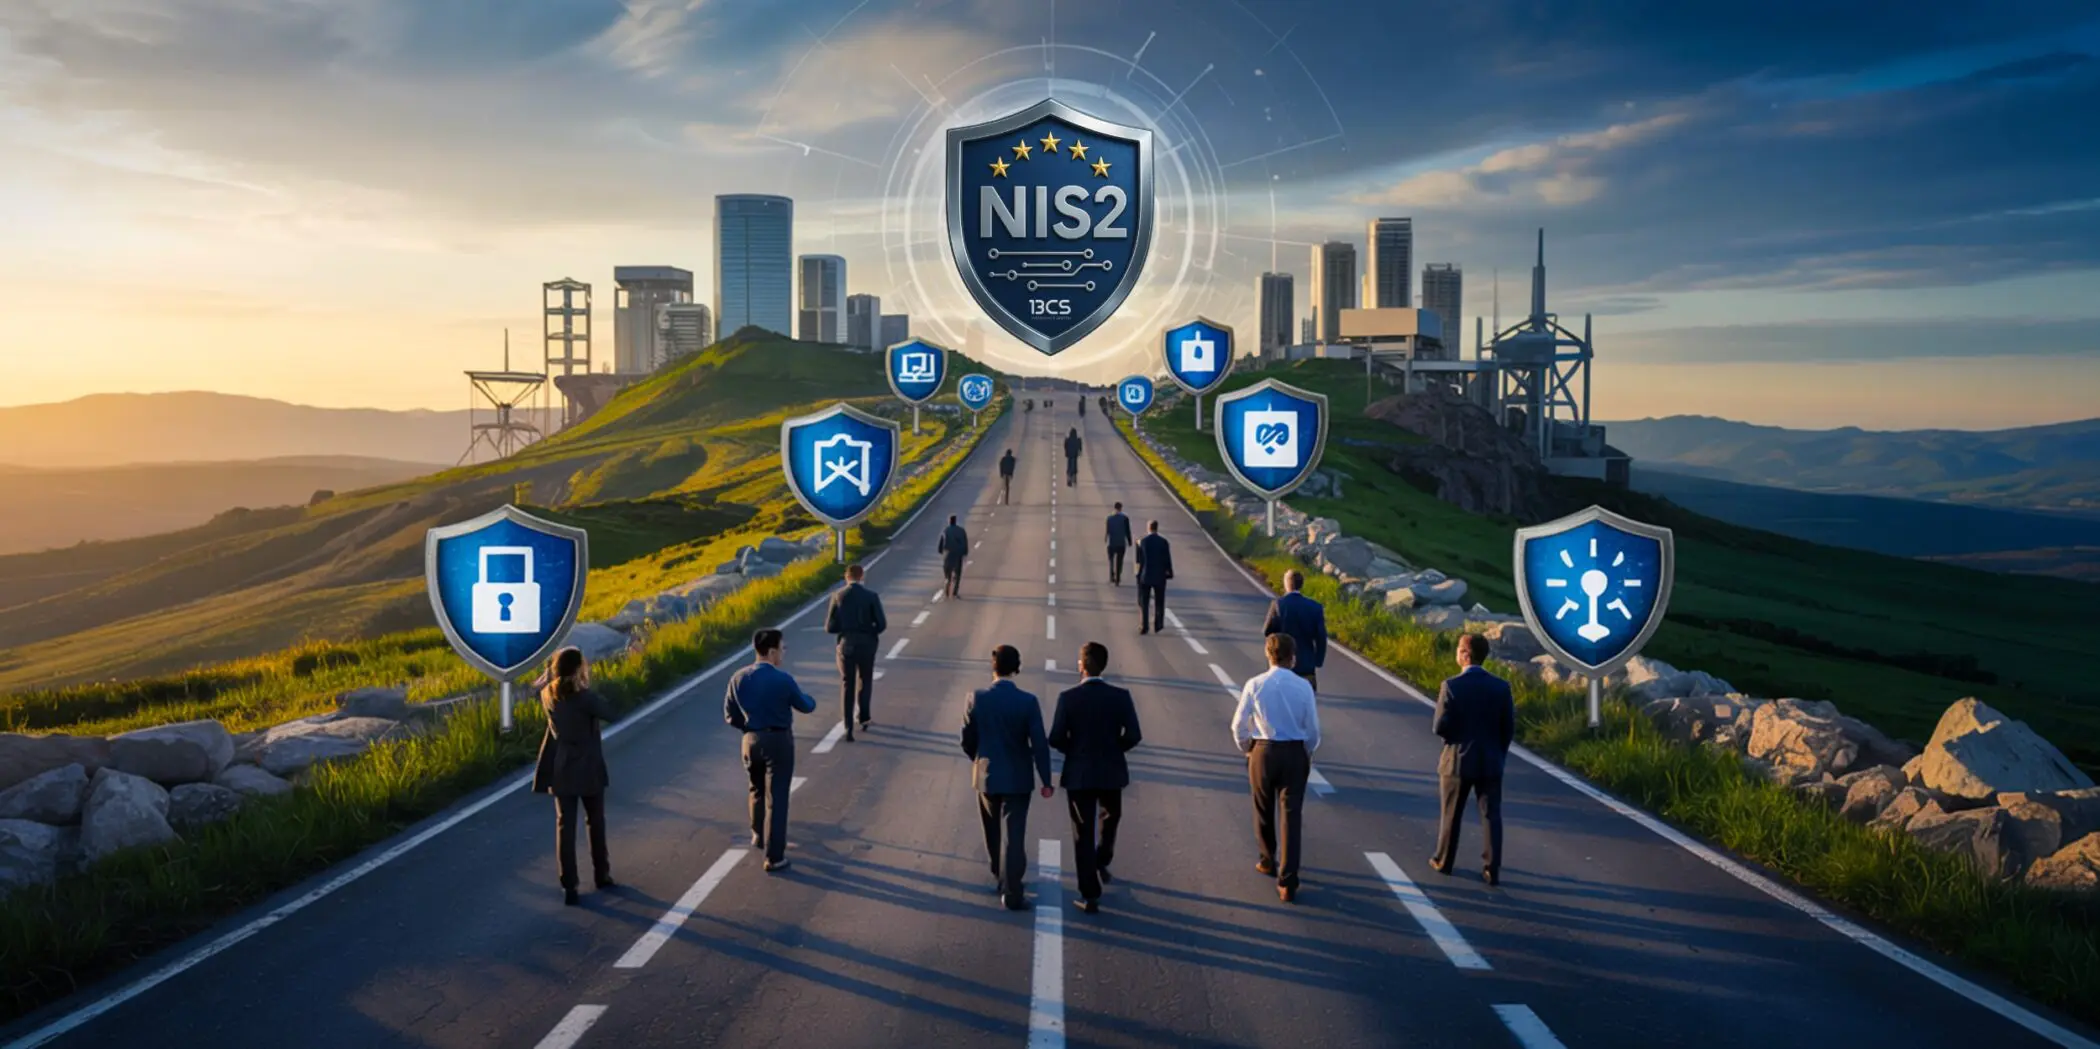
Κεφάλαιο 7: Μελλοντική Θωράκιση της Υποδομής — Το Επόμενο Βήμα
Διατήρηση της Συμμόρφωσης σε ένα Διαρκώς Μεταβαλλόμενο Τοπίο
Η NIS2 δεν είναι το τέλος, αλλά η αρχή μιας συνεχούς πορείας στην κυβερνοασφάλεια. Καθώς οι απειλές εξελίσσονται και οι ρυθμιστικές απαιτήσεις ωριμάζουν, οι οργανισμοί χρειάζονται προσαρμοστικά πλαίσια.
Η 13CS προτείνει τριετή οδικό χάρτη:
• Έτος 1: Ευθυγράμμιση υπαρχόντων συστημάτων με τη NIS2, κάλυψη κενών υψηλού κινδύνου, θεμελίωση μηχανισμών συμμόρφωσης.
• Έτη 2-3: Αναβάθμιση δυνατοτήτων, ενοποίηση απαιτήσεων από παράλληλα κανονιστικά πλαίσια όπως GDPR, DORA και CER, με στόχο τη μείωση κόστους συμμόρφωσης και αύξηση προστασίας.
Ο απώτερος στόχος είναι η κυβερνοανθεκτικότητα (cyber resilience) — η ικανότητα διατήρησης κρίσιμων λειτουργιών ακόμα και υπό συνθήκες επίθεσης ή διαταραχής.
Κουίζ μίας ερώτησης για το NIS2
Πρότυπο Συμμόρφωσης
Πλαίσιο Αριστείας Συμμόρφωσης
Τηρούμε τα πρότυπα ISO 27001, GDPR, NIST και SOC 2 μέσω σχολαστικής τεκμηρίωσης, τακτικών ελέγχων και αυστηρών επιχειρησιακών ελέγχων. Οι λύσεις μας διασφαλίζουν συνεχή συμμόρφωση με τους κανονισμούς.
Έξυπνη Ανίχνευση Απειλών
Παρακολούθηση με Νοημοσύνη
Τα συστήματά μας αναλύουν τα μοτίβα του δικτύου 24/7, εντοπίζοντας ανωμαλίες και πιθανές απειλές πριν εκδηλωθούν. Η προηγμένη συσχέτιση SIEM προσφέρει ολοκληρωμένη ορατότητα απειλών.
Αντιμετώπιση Περιστατικών
Σχεδιασμός Αντιμετώπισης Περιστατικών
Περιλαμβάνει αποκατάσταση καταστροφών, διαχείριση παραβιάσεων και εκπαίδευση εργαζομένων.
Οι λύσεις μας μειώνουν τον χρόνο απόκρισης κατά 40% μέσω αυτοματοποιημένων ροών εργασίας.
+45%
βελτίωση της Ασφάλειας Δικτύων.
Let's bring your project to life!
Kindly fill out the form below, and our expert team will connect with you to provide tailored advice and solutions for your project.
Your success starts here!
PS: We hate spam as much as you do. Your request will go directly to our sales team who will route next steps swiftly.