Διαχείριση Τρωτοτήτων & Προγράμματα Δοκιμών Διείσδυσης (Penetration Testing): Μια Στρατηγική Προσέγγιση
Οι τρωτότητες ασφάλειας αυξήθηκαν κατά 30% μέσα σε ένα χρόνο, ενώ ο χρόνος εκμετάλλευσής τους μετριέται πλέον σε ώρες. Πώς δομείται ένα πρόγραμμα αξιολόγησης που συνδυάζει penetration testing, αυτοματοποιημένη σάρωση και bug bounties για να μειώσει συστηματικά τον κίνδυνο;
- spotlight
- March 6, 2026
- 11:21 am
- 0 comments
1. Το Τοπίο Απειλών που Αλλάζει Ρυθμό
Το 2024 καταγράφηκαν παγκοσμίως πάνω από 38.000 νέες τρωτότητες ασφάλειας, έναντι 29.000 το 2023 — αύξηση άνω του 30% μέσα σε ένα μόλις έτος, σύμφωνα με δεδομένα της πλατφόρμας Action1 και στατιστικά της ASEE που επιβεβαιώνουν αύξηση 17% χρόνο με το χρόνο. Η αριθμητική αυτή επιτάχυνση δεν αποτελεί αναλυτικό εφέ: αντικατοπτρίζει τον πραγματικό ρυθμό με τον οποίο νέα λογισμικά, νέες αρχιτεκτονικές υποδομών και νέες πρακτικές ανάπτυξης εισάγουν κενά στην ασφάλεια των οργανισμών.
Εξίσου ανησυχητικό είναι το παράθυρο εκμετάλλευσης. Η ανακάλυψη της τρωτότητας FortiJump (CVE-2024-47575) το 2024 αρκούσε λιγότερο από 24 ώρες για να οδηγήσει σε παραβιάσεις δεκάδων οργανισμών παγκοσμίως, ενώ η εκστρατεία εκμετάλλευσης του ConnectWise ScreenConnect (CVE-2024-1709) ξεκίνησε μέσα σε 48 ώρες από τη δημοσιοποίηση, σύμφωνα με ανάλυση της Zafran. Σε ένα περιβάλλον όπου ο χρόνος από την αποκάλυψη μιας τρωτότητας έως την ενεργό εκμετάλλευσή της μετριέται πλέον σε ώρες, η αντίδραση με παραδοσιακές, αραιά χρονοδιαγραμματισμένες αξιολογήσεις αποτελεί από μόνη της πηγή ρίσκου. Για τους ελληνικούς οργανισμούς — ιδίως εκείνους που διαχειρίζονται κρίσιμες υποδομές, data centers ή cloud περιβάλλοντα — η μετάβαση σε ένα συστηματικό, πολυεπίπεδο πρόγραμμα αξιολόγησης κυβερνοασφάλειας δεν είναι επιλογή ωρίμανσης· είναι επιχειρησιακή αναγκαιότητα.
2. Γιατί οι Παραδοσιακές Αξιολογήσεις Υστερούν
Ένας εντυπωσιακός αριθμός από έρευνα του Ponemon Institute τεκμηριώνει το βασικό παράδοξο της κυβερνοασφάλειας: σύμφωνα με αναλύσεις που συνοψίζει ο ιστότοπος AI Security Chronicles, περίπου 60% των παραβιάσεων το 2019 αφορούσαν γνωστές τρωτότητες για τις οποίες υπήρχαν ήδη διαθέσιμα patches, τα οποία δεν είχαν εφαρμοστεί. Το 2020, σχεδόν 80% των κυβερνοεπιθέσεων εκμεταλλεύτηκαν exploits ηλικίας τουλάχιστον τριών ετών.
Το πρόβλημα δεν είναι κυρίως τεχνολογικό· είναι δομικό. Οι περισσότεροι οργανισμοί διεξάγουν ετήσια ή εξαμηνιαία penetration tests που εστιάζουν σε συγκεκριμένο scope, αφήνοντας ανεξέταστα τμήματα υποδομής για μεγάλα χρονικά διαστήματα. Παράλληλα, οι αυτοματοποιημένες σαρώσεις τρωτοτήτων, όταν λειτουργούν αποκομμένα, παράγουν όγκο ευρημάτων χωρίς προτεραιοποίηση, εξαντλώντας τις ομάδες ασφαλείας σε αχρείαστη εργασία ταξινόμησης (triaging). Η απουσία ιεράρχησης με βάση τον πραγματικό κίνδυνο — και όχι μόνο τη βαθμολογία CVSS — σημαίνει ότι πόροι αναλώνονται σε τρωτότητες χαμηλής πιθανότητας εκμετάλλευσης, ενώ κρίσιμα κενά παραμένουν ανοιχτά. Σύμφωνα με τα δεδομένα του Verizon Data Breach Investigation Report για το 2024, οι τρωτότητες σε web applications αντιπροσωπεύουν πλέον σχεδόν το 50% των περιστατικών παραβίασης. Η εστίαση, λοιπόν, είναι εξίσου σημαντική με τη συχνότητα.
3. Penetration Testing: Από Τακτική σε Πρόγραμμα
Το παγκόσμιο penetration testing market αξιολογείται σε $2,45 δισ. για το 2024, με προβλεπόμενη ανάπτυξη έως τα $6,25 δισ. το 2033 με ετήσιο ρυθμό ανάπτυξης (CAGR) 12,5%, σύμφωνα με ανάλυση της Straits Research. Άλλες εκτιμήσεις της αγοράς — όπως αυτή της Fortune Business Insights — προβλέπουν ότι η αγορά θα φτάσει τα $7,41 δισ. έως το 2034, αντανακλώντας τη ραγδαία ζήτηση για δομημένες αξιολογήσεις. Η ανάπτυξη αυτή δεν αφορά μόνο τον όγκο των υπηρεσιών — αφορά τη μετεξέλιξη του penetration testing από περιστασιακή τακτική σε συστηματικό πρόγραμμα.
Ένα ώριμο pentest πρόγραμμα περιλαμβάνει τέσσερις πυλώνες: σαφή ορισμό scope (δίκτυο, εφαρμογές, cloud, φυσική πρόσβαση), μεθοδολογία βασισμένη σε αναγνωρισμένα πλαίσια (PTES, OWASP, MITRE ATT&CK), τεκμηρίωση ευρημάτων με αξιολόγηση επιχειρησιακού αντίκτυπου — και όχι μόνο τεχνικής σοβαρότητας — και παρακολούθηση διόρθωσης (remediation tracking). Η διαφορά μεταξύ ενός pentest-ως-υπηρεσία και ενός pentest-ως-πρόγραμμα είναι η ίδια με τη διαφορά μεταξύ φωτογραφίας και βίντεο: η πρώτη αποτυπώνει μια στιγμή, το δεύτερο παρακολουθεί μια εξέλιξη. Για οργανισμούς με σύνθετες υποδομές — data centers, υβριδικά cloud, διασυνδεδεμένα ΟΤ/ΙΤ περιβάλλοντα — μόνο το δεύτερο μοντέλο παρέχει πραγματική ορατότητα ρίσκου.
4. Αυτοματοποιημένη Σάρωση: Η Συνεχής Παρακολούθηση ως Βάση
Η αυτοματοποιημένη σάρωση τρωτοτήτων (Vulnerability Scanning) αποτελεί τη συνεχή βάση πάνω στην οποία θεμελιώνεται κάθε πρόγραμμα αξιολόγησης. Εργαλεία όπως Nessus, Qualys, Rapid7 InsightVM και OpenVAS εκτελούν τακτικές — εβδομαδιαίες ή και συνεχείς — σαρώσεις του δικτύου και των συστημάτων, εντοπίζοντας γνωστές τρωτότητες σε συσχέτιση με τις βάσεις CVE/NVD. Η αξία τους έγκειται στη συχνότητα και την κλίμακα: καλύπτουν ολόκληρο το asset inventory σε χρονικά διαστήματα που κανένα χειροκίνητο pentest δεν μπορεί να αντικαταστήσει.
Ωστόσο, η σάρωση από μόνη της δεν αρκεί. Σύμφωνα με ανάλυση της Greenbone Networks για το 2024, το 90% των κορυφαίων εκμεταλλευόμενων τρωτοτήτων αφορά προϊόντα κλειστού κώδικα, ενώ misconfigurations και σφάλματα αυθεντικοποίησης αντιπροσωπεύουν συνολικά 72% των πιο εκμεταλλευόμενων κατηγοριών αδυναμιών. Τα αυτοματοποιημένα εργαλεία εντοπίζουν γνωστά προβλήματα· δεν μπορούν να αξιολογήσουν τη λογική επιχειρησιακής ροής, τα σύνθετα attack chains ή τις τρωτότητες που προκύπτουν από τον συνδυασμό ρυθμίσεων. Γι' αυτό η σάρωση δεν αντικαθιστά το penetration testing — το υποστηρίζει, παρέχοντας συνεχή baseline και εντοπίζοντας νέες επιφάνειες επίθεσης μεταξύ των περιοδικών αξιολογήσεων. Η ενοποίηση των δύο σε ενιαία διαδικασία αποτελεί το πρώτο βήμα ωρίμανσης.
5. Bug Bounty Programs: Η Κοινότητα ως Δύναμη Αξιολόγησης
Τα προγράμματα ανταμοιβής ευρημάτων (bug bounty programs) αντιπροσωπεύουν μια ουσιαστικά διαφορετική φιλοσοφία αξιολόγησης: αντί να αναθέσουν το έργο σε έναν ορισμένο αριθμό αναλυτών, αξιοποιούν ένα κατανεμημένο δίκτυο ανεξάρτητων ερευνητών ασφάλειας που αναζητούν τρωτότητες έναντι αμοιβής επί αποτελέσματος. Σύμφωνα με ανάλυση της Intigriti που δημοσιεύτηκε τον Φεβρουάριο 2026, το 63% των Fortune 500 εταιρειών στις ΗΠΑ και τον Καναδά λειτουργεί πλέον bug bounty πρόγραμμα, ενώ άνω του 54% των cybersecurity budgets κατευθύνεται σε proactive threat hunting, με τα bug bounty programs να αποτελούν βασική επένδυση.
Τα αποτελέσματα είναι μετρήσιμα. Το 2024, η Meta πλήρωσε πάνω από $2,3 εκατ. σε ανταμοιβές, με το συνολικό ποσό από το 2011 να ξεπερνά τα $20 εκατ. σε σχεδόν 10.000 αναφορές ευρημάτων ετησίως. Το GitLab αντίστοιχα απένειμε $1 εκατ. σε 275 έγκυρες αναφορές το 2024, από 457 ερευνητές. Το κύριο πλεονέκτημα των bug bounty programs δεν είναι μόνο ο αριθμός των ευρημάτων, αλλά η ποικιλία της οπτικής γωνίας: κάθε ερευνητής φέρνει διαφορετική μεθοδολογία, εργαλεία και εμπειρία, αγγίζοντας attack surfaces που παραδοσιακοί pentesters ενδέχεται να παραβλέψουν. Για οργανισμούς σε προχωρημένο επίπεδο ωρίμανσης, ένα δομημένο bug bounty πρόγραμμα — έστω και private, με προσκεκλημένους ερευνητές — ενισχύει σημαντικά τη συνολική κάλυψη.
6. Σταδιακή Εντατικοποίηση: Ο Δρόμος προς Ωρίμανση
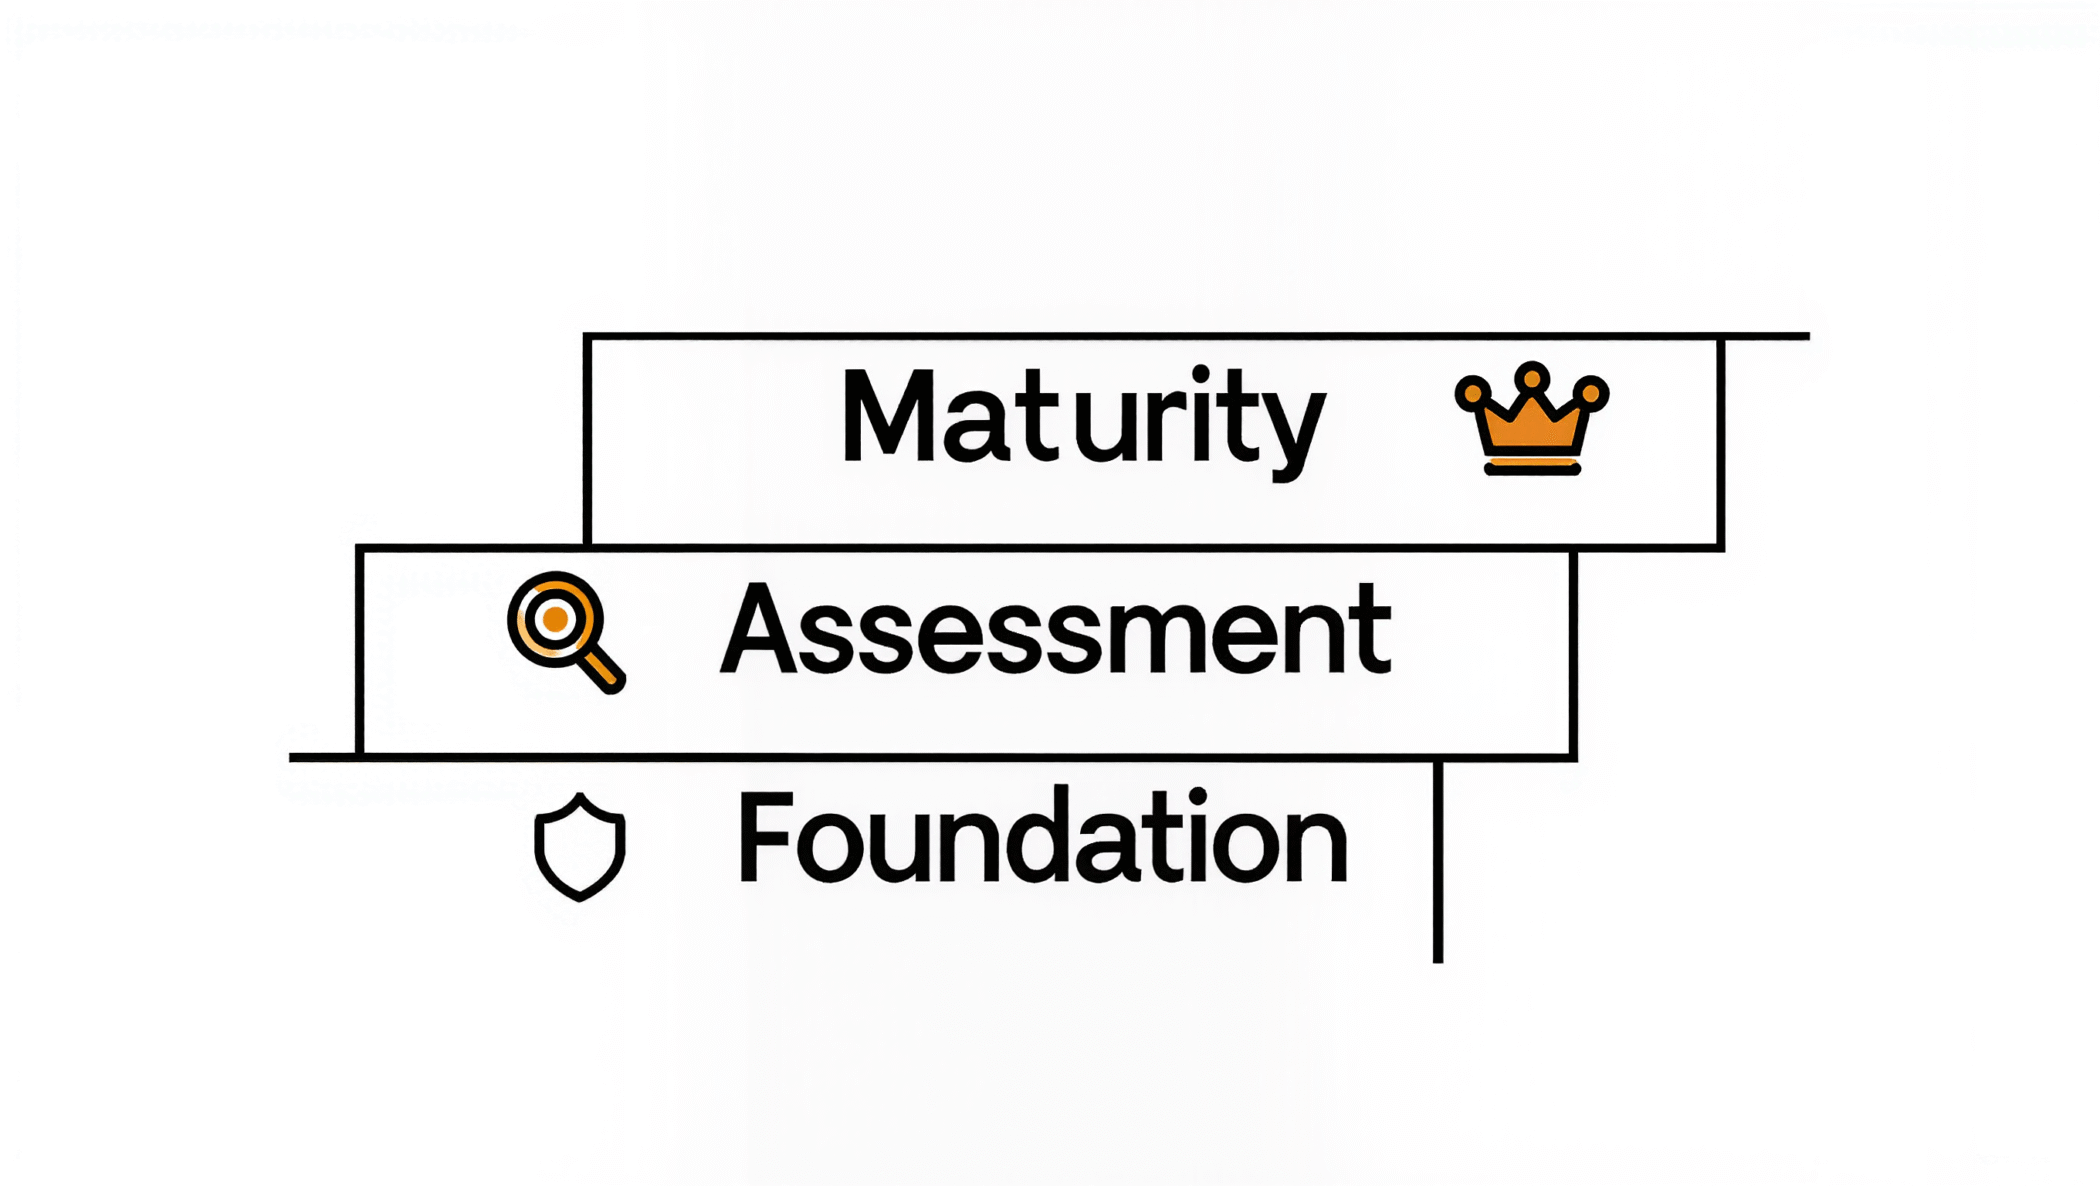
Ένα από τα κρίσιμα λάθη στον σχεδιασμό προγραμμάτων κυβερνοασφάλειας είναι η προσπάθεια άμεσης εφαρμογής μέτρων υψηλής ωριμότητας χωρίς να έχουν θεμελιωθεί τα βασικά. Η πολιτική σταδιακής εντατικοποίησης των ελέγχων ασφαλείας (graduated intensification) ακολουθεί ένα πρακτικό μοντέλο τριών φάσεων. Στη Φάση 1 (Θεμελίωση), ο οργανισμός εφαρμόζει τακτική αυτοματοποιημένη σάρωση, καταρτίζει asset inventory και ορίζει ρόλους ευθύνης για την παρακολούθηση τρωτοτήτων. Στη Φάση 2 (Αξιολόγηση), προσθέτει ετήσια ή εξαμηνιαία penetration tests με ελεγχόμενο scope, ενσωματώνει threat intelligence και θεσπίζει SLA για remediation. Στη Φάση 3 (Ωριμότητα), υιοθετεί continuous testing (pentest-as-a-service ή bug bounty), ενσωματώνει ευρήματα στον κύκλο ανάπτυξης (DevSecOps) και μετρά την εξέλιξη της επιφάνειας επίθεσης ως KPI.
Αυτή η πορεία δεν είναι γραμμική — κάθε οργανισμός ξεκινά από διαφορετικό επίπεδο — αλλά η κατεύθυνση είναι μη αναστρέψιμη. Το NIS2, που έχει ενσωματωθεί στην ευρωπαϊκή νομοθεσία, απαιτεί πλέον τεκμηριωμένη διαχείριση τρωτοτήτων ως μέρος της συμμόρφωσης για οργανισμούς που λειτουργούν σε κρίσιμες υποδομές, ενισχύοντας το ρυθμιστικό πλαίσιο που επιβάλλει τη μετάβαση σε ώριμα προγράμματα.
7. Από Αξιολόγηση σε Στρατηγικό Πλαίσιο Δράσης
Η τελική πρόκληση δεν είναι η επιλογή εργαλείων ή μεθόδων — είναι η ενοποίησή τους σε ένα συνεκτικό, επιχειρησιακά βιώσιμο πλαίσιο. Ένα αποτελεσματικό πρόγραμμα διαχείρισης τρωτοτήτων απαιτεί τρεις βασικές συνιστώσες διακυβέρνησης: πρώτον, ένα ξεκάθαρο risk appetite statement που καθορίζει ποιες κατηγορίες τρωτοτήτων αποτελούν αδιαπραγμάτευτη προτεραιότητα· δεύτερον, μια διαδικασία remediation tracking που συνδέει τα ευρήματα με υπεύθυνους, προθεσμίες και SLA· τρίτον, τακτικές αναφορές προς τη διοίκηση που μεταφράζουν τα τεχνικά ευρήματα σε επιχειρησιακό κίνδυνο και κόστος.
Ο χρόνος μέσης εκμετάλλευσης (mean time to exploit) για κρίσιμες τρωτότητες μειώθηκε δραματικά το 2024, με στοιχεία της Zafran να δείχνουν ενεργό εκμετάλλευση σε διάστημα ωρών από τη δημοσιοποίηση. Σε αυτό το περιβάλλον, η επένδυση σε ένα δομημένο, σταδιακά εντατικοποιούμενο πρόγραμμα αξιολόγησης δεν αποσβένεται μόνο σε επίπεδο ασφάλειας — αποσβένεται σε επίπεδο επιχειρησιακής συνέχειας, αξιοπιστίας και κανονιστικής συμμόρφωσης. Οι οργανισμοί που επενδύουν σήμερα σε ένα τέτοιο πρόγραμμα δεν αντιδρούν στις απειλές· τις αντιμετωπίζουν με τη λογική ενός οργανισμού που έχει μάθει να βλέπει νωρίτερα.